
정부가 국가 연구개발(R&D) 성과의 해외 유출을 막기 위해 연구 보안 관리 체계를 대폭 손질한다. 기존 보안 과제와 일반 과제 사이에 중간 등급인 ‘민감 과제’를 새로 두고, 기관 단위의 보안 의무를 대학과 출연연 등으로 넓히는 것이 핵심이다.
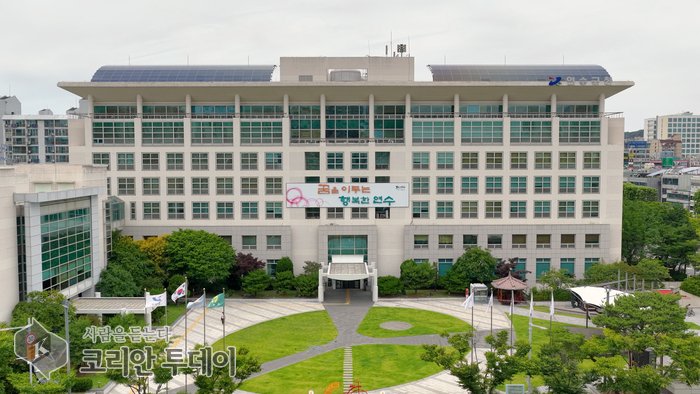
 [코리안투데이] 과학기술정보통신부 청사 전경 © 장형임 기자 |
과학기술정보통신부(부총리 겸 과학기술정보통신부 장관 배경훈)는 「국가연구개발혁신법 시행령」 일부개정안이 11일 국무회의를 통과했다고 밝혔다. 이번 개정안은 연구 보안 체계 강화를 담아 지난 2월 19일 공포된 개정 「국가연구개발혁신법」의 후속 조치로, 법률이 위임한 세부 사항을 구체화한 것이다. 법과 시행령은 오는 20일 함께 시행된다.
기술 패권 경쟁이 격화하면서 연구 보안의 중요성은 커지고 있으나, 엄격하게 관리되는 보안 과제를 일률적으로 확대할 경우 연구 현장의 부담이 커진다는 지적이 있었다. 이에 정부는 위험도에 비례한 보안 관리와 연구 자율성 사이의 균형을 맞추기 위해 중간 등급인 ‘민감 과제’를 신설했다. 민감 과제는 국가안보·외교적 전략성과 기술·경제적 가치 등을 종합적으로 고려해 지정하되, 국제협력 등은 제한하지 않는다. 다만 핵심 기술 정보가 해외로 새어 나가지 않도록 추가적인 보안 절차를 갖춰야 한다.
기관 단위의 보안 책임도 넓어진다. 그동안 보안 과제 연구성과 등을 소유한 일부 기관에만 부여되던 보안대책 수립 의무가 ▲보안·민감 과제 수행기관 ▲정부출연연구기관 및 특정 연구기관, 국공립연구소 ▲연간 300억 원 이상의 정부 연구비를 지원받는 대학으로 확대된다. 해당 기관들은 보안대책을 수립하고 보안 책임자 지정, 보안 교육 실시, 외국인 참여 및 외국 접촉 관리 등 구체적인 조치를 이행해야 한다.
부정행위에 대한 제재 기준도 정비됐다. 개정 법률은 ▲보안·민감 과제 성과의 누설 및 유출 ▲보안대책 조치명령 미이행 ▲사전 승인 없는 보안 과제 성과의 소유권 이전 등을 ‘연구 보안 부정행위’로 명확히 규정했다. 이를 위반하면 사업 참여 제한, 제재부가금 부과 등의 처분이 내려진다.
제도 정비와 함께 현장 지원 체계도 확충되고 있다. 대학과 연구자에게 정보 공유 등 거점 역할을 하는 연구안보센터가 지난 4월 한국과학기술원(KAIST)과 중앙대에 출범해 운영 중이며, 대학이 연구 안보 전담 조직과 인력을 갖추도록 하는 지원도 시작됐다. 앞서 정부는 지난 6월 과학기술 관계 장관회의에서 관계부처 합동으로 「기술 주권을 지키고 국제협력을 촉진하는 연구 안보 확립 방안」을 마련한 바 있다.
과기정통부는 법령 개정에 따른 현장의 혼선을 줄이기 위해 대학·출연연·전문기관 등을 대상으로 8~9월 중 설명회를 열고 교육·홍보를 이어간다. 또 10월까지 범부처 공통 기준인 「국가연구개발사업 보안지침」 고시를 제정하고 등급 분류 기준 등 안내서(매뉴얼)도 발간할 계획이다. 보안·민감 과제를 수행하는 연구자가 핵심 기술 연구에 집중할 수 있도록 인센티브 지원 방안도 검토하고 있다.
홍순정 과기정통부 성과평가정책국장은 “이번 법령 개정을 통해 연구 보안 관리 기준을 명확히 하고, 잠재적 중요기술까지 포괄하는 보안 관리체계를 구축했다”라며 “이를 통해 국가연구개발사업 전반의 연구 보안 수준을 한 단계 높여 나갈 것으로 기대한다”라고 밝혔다.
지역 홍보대사 신청 기자양성과정 신청 코리안투데이 지부장 신청 코리안투데이 인천강화
THE KOREAN TODAY × WIA CODE
이 기사의 WIA Code

WIA Code 스캐너로 비추면 인터넷 없이 발행 사실과 위·변조 여부를 확인할 수 있습니다.
휴대폰 기본 카메라로 찍으면 스캐너 안내 페이지가 열립니다 — 기사 바로 열기

움직이는 코드는 스트림입니다 — WIA Code 스캐너로 약 21초 비추면 기사 전문(사진 포함)이 폰에 저장되어 인터넷 없이도 읽을 수 있습니다.
WIA Code · 코리안투데이

답글 남기기